Внешняя защита пяти уязвимых сервисов
Первое место в раунде 2 CyberSecurity Uzum Hackathon. Пять намеренно уязвимых сервисов нужно было закрыть снаружи — не меняя код приложений и не ломая работу легитимных клиентов.
- Период
- 24–25 октября 2026
- Роль
- Тимлид команды Vanking
- Стек
- Python, mitmproxy, SafeLine WAF, Modbus/TCP, SBE, unittest, ruff, mypy
- место, раунд 2
- 1
- баллов
- 38
- SLA
- 98%
- пунктов закрыто
- 32/52
Задача
В защитном треке каждая команда получила пять намеренно уязвимых сервисов: банк с Active Directory, маркетплейс, корпоративный портал, сеть постаматов и контроллер агрокомплекса. Правила разрешали только внешнюю защиту. Код приложений оставался как есть, а каждое наше правило оценивалось дважды: по атакам, которые оно остановило, и по легитимным клиентам, которые продолжили работать, — это SLA.
Это ограничение определяет всю конструкцию. Правило, которое блокирует атаку и заодно клиента, отнимает баллы, поэтому каждое правило нужно было проверить на реальном трафике до включения.
Результат
ЗакрытоОсталось открытым
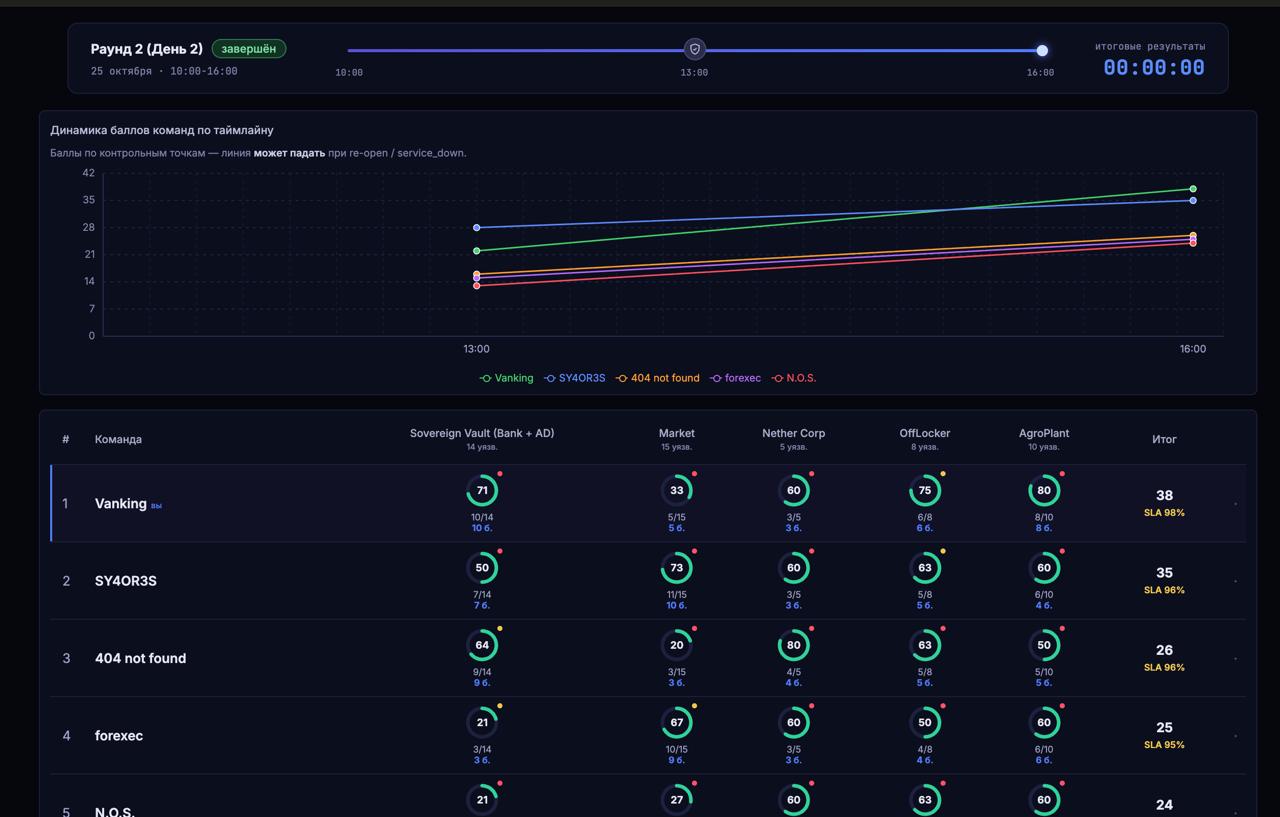
- Sovereign VaultЗакрыто 10/14
- MarketЗакрыто 5/15
- Nether CorpЗакрыто 3/5
- OffLockerЗакрыто 6/8
- AgroPlantЗакрыто 8/10
Закрыто32/52
- 13:00
- Место2
- 16:00
- Место1
38баллов+3
На контрольной точке в 13:00 финального дня мы шли вторыми. К 16:00 финишировали первыми с 38 баллами — на три больше, чем у следующей команды, — и с самым высоким SLA в таблице.
 (Открыть изображение)
Подход: allowlist структуры
Сигнатурный WAF закрывает инъекции. Бизнес-логику он не закрывает: отрицательная сумма перевода, чужая ячейка постамата, насос при закрытом клапане. Для сигнатуры такие запросы выглядят корректно. Их ловят только правила, которые понимают протокол и состояние за ним, поэтому мы описали, как выглядит правильный запрос, и отклоняли всё остальное.
| Компонент | Что защищает | Как |
|---|---|---|
| web/ | Vault, Market, Nether | Политика и mitmproxy-addon за SafeLine: allowlist JSON-полей, проверка сумм, алгоритм JWT, Host/Origin, служебные endpoint’ы, расширения загрузок. |
| offlocker/ | OffLocker | SBE-шлюз: allowlist кадров, проверка URL/XML/пути/подписи, владение ячейкой через MyParcels, пейсинг входа по PIN, протокольный ответ об ошибке вместо разрыва соединения. |
| agro/ | AgroPlant | Modbus/TCP-шлюз: структурный allowlist, FC22 read-modify-write под lock, водяной тракт насоса, лимиты дозирования, частотные правила, чтение телеметрии вне write-lock. |
Проверка, что ничего не сломано
- легитимных HTTP-запросов воспроизведено и пропущено
- 27 598
- ответа Modbus совпали байт-в-байт
- 384
- юнит-, транспортных и интеграционных тестов
- 66
- Пропущено
- 27 598
- Отклонено
- 336
- Web-политика прогнана на захвате трафика: 27 598 легитимных запросов пропущено, 336 отклонено.
- Modbus-шлюз проверен на 69 запросах из руководства к установке; все 384 ответа совпали байт-в-байт.
- Smoke-скрипт проходит штатные клиентские сценарии и по каждому выдаёт PASS, FAIL, CONF, SKIP или SLOW.
- Спорные правила вынесены на флаги: слишком строгое правило откатывается за секунды.
Дефекты, найденные в собственной сборке
Перед финальной сборкой мы проверили собственные шлюзы и исправили двенадцать дефектов, каждый — с регресс-тестом. Три из них:
- Счётчик дозирования рос, даже когда backend отклонял импульс: два отклонённых запроса по 1000 мл считались как 2000 мл при нулевой фактической дозе. Теперь импульс учитывается только после успешного подтверждения.
- Восемь параллельных попыток ввода PIN получали одинаковое ожидание в одну секунду и проходили вместе. Теперь слоты входа последовательные, а очередь ограничена.
- Любой отказ политики закрывал TCP-соединение OffLocker без ответа — легитимный клиент видел это как сбой. Теперь шлюз отвечает протокольной ошибкой и сохраняет сессию.
Что осталось открытым
Market — наш самый слабый результат, 5 из 15. Логику, которая требует знать владельца объекта, — IDOR, платёжный callback, корзина — снаружи приложения не закрыть. То же относится к AD, FTP и SSH: они не стояли за нашими шлюзами. Эти пункты записаны как backlog для владельца продукта, а не поданы как решённые.
В репозитории лежит реестр из 50 находок, где разделено: что подтверждено, что закрыто частично и что требует изменений в коде продукта. Все адреса стенда заменены на заглушку, секретов в пакете нет.